
Distribuie
AI în managementul riscului: de la raportare manuală la digitalizare inteligentă
05.09.2026
3 min
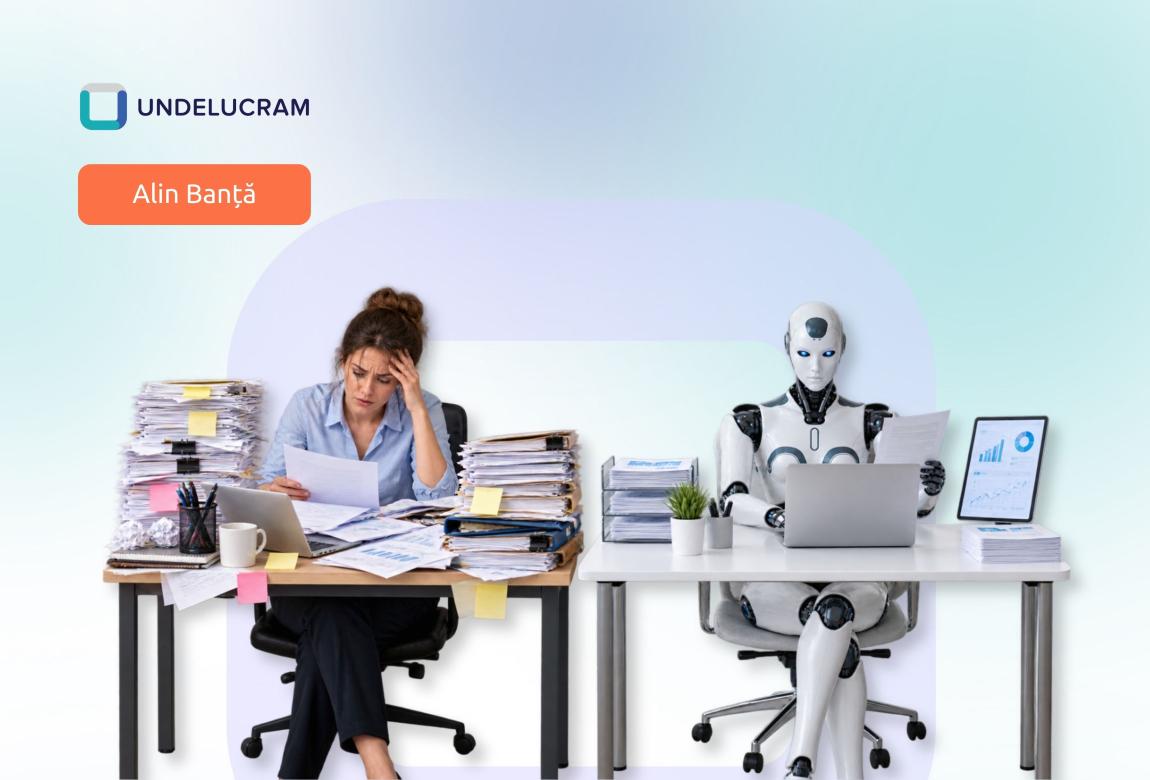
Managementul riscului a fost multă vreme o disciplină construită pe chestionare, foi de calcul și întâlniri trimestriale de comitet. Volumul de date generat astăzi de organizații, loguri de securitate, tranzacții, incidente, controale, reglementări în continuă schimbare, toate au depășit demult capacitatea echipelor de a-l procesa manual. Aici intervine inteligența artificială (AI); nu ca înlocuitor al judecății profesionale, ci ca motor de digitalizare și automatizare care eliberează timp pentru analiză și decizie.
De ce acum
Trei presiuni converg simultan asupra funcțiilor de risc: volumul de date crește exponențial, reglementarea devine mai densă (DORA, NIS2, EU AI Act), iar consiliile de administrație cer vizibilitate în timp real, nu rapoarte lunare depășite la momentul livrării. AI-ul răspunde direct acestei presiuni prin capacitatea de a procesa volum mare de informație nestructurată și de a semnala anomalii mult mai rapid decât un proces manual.
Zone concrete unde AI aduce valoare
1. Identificarea și clasificarea riscurilor. Modelele de limbaj (LLM) pot parcurge politici interne, contracte, rapoarte de audit și incidente istorice pentru a extrage automat riscuri și a le mapa pe taxonomii standard (de exemplu, categoriile din ISO 31000 sau din framework-uri sectoriale). Ceea ce dura zile de lectură manuală poate fi redus la o primă trecere automată, validată ulterior de analist.
2. Monitorizare continuă a controalelor (Continuous Control Monitoring). În loc de testare eșantion trimestrială, sistemele bazate pe AI pot evalua în mod continuu loguri și configurații pentru a detecta abateri de la baseline, un control de acces dezactivat, o excepție de patching neînchisă, o configurație de firewall modificată. Aceasta mută asigurarea (assurance) dintr-un model punctual într-unul continuu, aliniat cu logica din NIST SP 800-53A și ISO 27007.
3. Analiza predictivă a riscului operațional. Modele de machine learning pot identifica tipare în incidentele istorice pentru a estima probabilitatea și impactul unor evenimente viitoare, alimentând matricile de risc cu date, nu doar cu estimări calitative din workshop-uri.
4. Automatizarea raportării către comitete și consiliu. Generarea de sumare executive, dashboard-uri și narrative de risc poate fi parțial automatizată, cu analistul uman validând concluziile și adăugând contextul strategic pe care un model nu îl are. De la accent pe zona vizuală către grafice cât mai simple și care vizează numere sau procente, raportarea devine ceva ușor de realizat și template-urile se pot refolosi de câte ori este nevoie.
5. Suport pentru due diligence și analiza terților. AI poate procesa rapid documentație de furnizori, rapoarte financiare publice și știri pentru a semnala schimbări de profil de risc la terți-cheie util în special sub presiunea cerințelor DORA privind riscul terților.
6. Triaj și prioritizare a vulnerabilităților. Modelele pot corela vulnerabilități tehnice cu expunerea reală a activelor și cu contextul de business, ajutând echipele să prioritizeze remedierea acolo unde impactul e cel mai mare, nu doar acolo unde scorul ori rating-ul e cel mai ridicat.
Ce nu trebuie ignorat: riscul de a folosi AI în risc
Introducerea AI în procesele de risc creează, paradoxal, o nouă categorie de risc și anume cel al sistemelor de AI ca atare. Trei repere sunt esențiale:
- EU AI Act (Regulamentul 2024/1689, în vigoare din august 2024, cu aplicare graduală până în 2027) clasifică sistemele de AI pe niveluri de risc și impune cerințe proporționale, un sistem de AI folosit pentru decizii de risc financiar sau de conformitate poate intra ușor în categoria „risc ridicat”, cu obligații de guvernanță, documentare și supraveghere umană.
- NIST AI RMF oferă un cadru voluntar de guvernanță a riscului AI (Govern, Map, Measure, Manage), util ca structură internă chiar și acolo unde nu e obligatoriu.
- ISO/IEC 42001:2023 este primul standard certificabil pentru sisteme de management al AI (AIMS) și poate servi drept vehicul formal pentru a demonstra guvernanță matură a AI-ului, inclusiv a celui folosit intern în funcția de risc.
Pe lângă cadrul de reglementare, rămân probleme practice: halucinațiile modelelor generative, calitatea și reprezentativitatea datelor de antrenare, explicabilitatea deciziilor (esențială când un regulator cere justificare) și dependența de furnizori externi de model, care introduce ea însăși risc de terță parte.
O abordare realistă de implementare
Digitalizarea reușită nu pornește de la „hai să adăugăm AI peste tot”, ci de la un proces disciplinat:
1. Identifică procese repetitive, bazate pe reguli sau pe volum mare de text, acestea sunt cele mai potrivite pentru automatizare inițială (extragere de riscuri din documente, triaj de alerte).
2. Păstrează un „human in the loop” pentru orice decizie cu impact asupra clasificării riscului, aprobării de excepții sau raportării către consiliu.
3. Clasifică riscul propriilor sisteme de AI înainte de a le pune în producție, folosind logica EU AI Act, chiar dacă organizația nu e formal obligată încă.
4. Măsoară acuratețea, nu doar viteza, un proces automatizat care greșește rapid nu e un progres.
5. Documentează guvernanța, cine aprobă modelul, cum e monitorizată performanța, cum se gestionează derapajul (model drift).
AI nu transformă managementul riscului într-o funcție automată și nici nu ar trebui. Valoarea reală apare atunci când AI preia volumul, repetitivitatea și viteza de procesare a datelor, iar profesionistul de risc își concentrează timpul pe judecată, context de business și decizie. Cei care vor câștiga avantaj în următorii ani nu sunt cei care adoptă AI cel mai repede, ci cei care îl guvernează cel mai riguros și cu opreliști clare la fiecare pas din procesele pe care le fac zilnic.
Distribuie
Ce-am citit merită:
Citește toate articolele despre
International Off Topic Ghid Evaluează compania De ce? Comportamentul uman Etică Legislative Human behavior Organizational excellence Employee experienceContributor Undelucram.ro

Alin Banță
Mai multe articoleComentarii
0 comentarii
Nu sunt comentarii! Fii primul care comentează acest articol!
Accesează-ți contul și adaugă comentariul tău
International

Abonează-te la Newsletter
Citește articolele de interes din partea contributorilor Undelucram.ro
